Domain akademie-marketing.de kaufen?
Wir ziehen mit dem Projekt
akademie-marketing.de um.
Sind Sie am Kauf der Domain
akademie-marketing.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain akademie-marketing.de kaufen?
Ist Bakery Jatta Bakary Daffeh?
Es gibt einige Hinweise darauf, dass Bakery Jatta und Bakary Daffeh dieselbe Person sind. Es gibt Ähnlichkeiten in ihrem Aussehen und ihrer Herkunft, und es gibt auch Berichte, die darauf hindeuten, dass Jatta unter einem anderen Namen nach Deutschland gekommen ist. Allerdings gibt es auch widersprüchliche Informationen und die endgültige Bestätigung dieser Vermutung steht noch aus. **
Wer hat Tipps für eine Weiterbildung zum Online Marketing Manager? Welche Social Media Akademie ist empfehlenswert: WBS, Comcave oder Alfatraining?
Es gibt viele Möglichkeiten, sich zum Online Marketing Manager weiterzubilden. Neben den genannten Akademien bieten auch andere renommierte Institutionen wie die IHK oder die DMA (Deutsche Marketing Akademie) entsprechende Kurse an. Es ist ratsam, die Angebote der verschiedenen Akademien zu vergleichen und sich über die Inhalte, Referenten und Erfahrungen anderer Teilnehmer zu informieren, um die für einen persönlich passende Akademie zu finden. **

Ähnliche Suchbegriffe für Beachfront-Bakery-A-Malicious
Top-Angebote
Produkte zum Begriff Beachfront-Bakery-A-Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
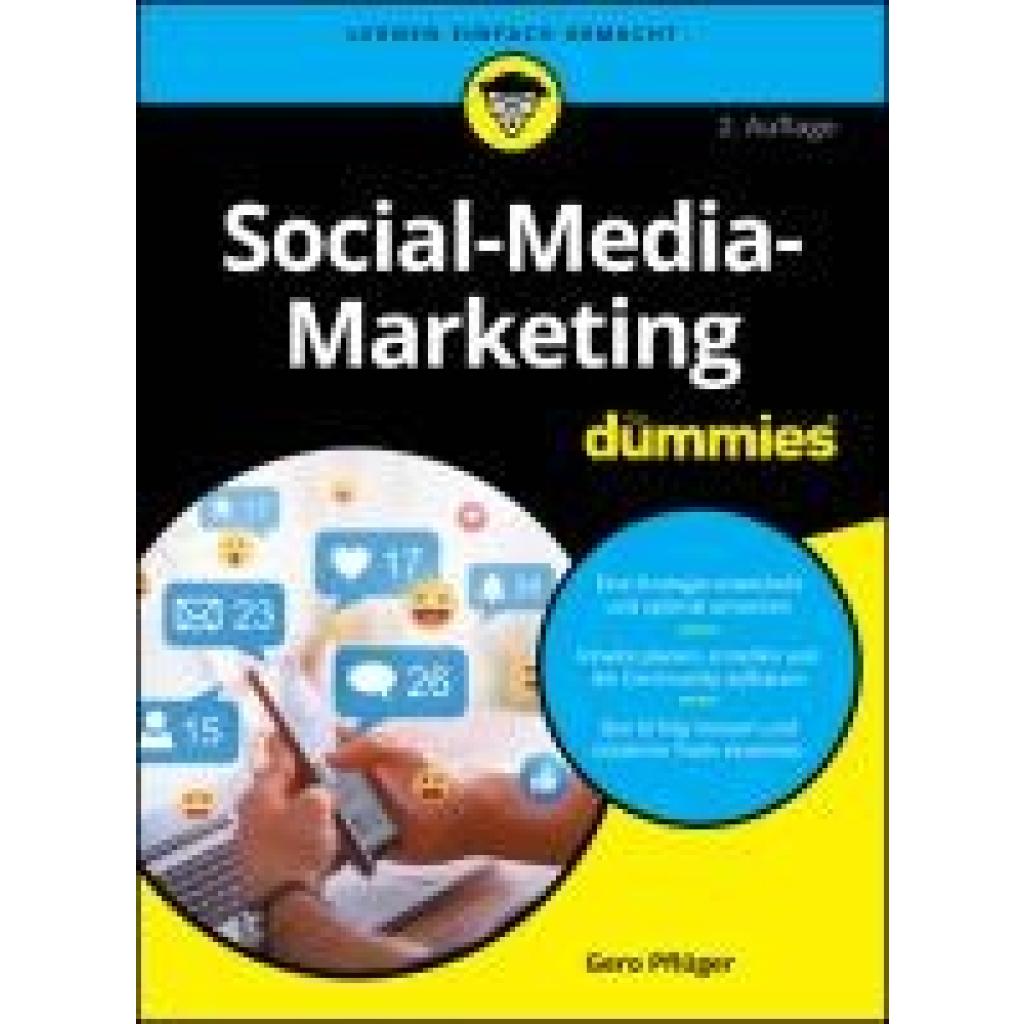
Pflüger, Gero: Social-Media-Marketing für DummiesSocial-Media-Marketing für Dummies , Mit Social Media in die Herzen Ihrer Kunden Kein Zweifel: Über soziale Medien erreichen Sie Ihre Kunden authentisch und persönlich. Allerdings ist die Komplexität von Social-Media-Marketing hoch und die Gefahr groß, Zeit und Geld zu verpulvern. Dieses Buch gibt Ihnen einen einfachen Leitfaden an die Hand, mit dem Sie erfolgreich im Social Web werden. Profitieren Sie von der Erfahrung des Autors: Gero Pflüger zeigt Ihnen, wie Sie Ihren Wunschkunden finden, Ihre Ziele definieren, eine Marketingstrategie passend zu Ihren Ressourcen planen, Ihren Erfolg messen und Ihren Arbeitseinsatz optimieren. Sie erfahren Wie Sie eine Social-Media-Strategie entwickeln Wie Sie die richtigen Plattformen auswählen Warum Sie keine Follower und Interaktionen kaufen sollten Wie Sie richtig auf Social-Media-Krisen reagieren , Sport-Stoßdämpfer > Sportfederung , Auflage: 2. vollst. überarb. und erweitert Auflage, Erscheinungsjahr: 20240214, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Pflüger, Gero, Auflage: 24002, Auflage/Ausgabe: 2. vollst. überarb. und erweitert Auflage, Seitenzahl/Blattzahl: 424, Themenüberschrift: COMPUTERS / Electronic Commerce (see also headings under BUSINESS & ECONOMICS / E-Commerce) D99, Keyword: Community Manager; Digitales Marketing; Facebook; Facebook-Marketing; Influencer; Influencer-Marketing; Informatik; Instagram; Instagram-Marketing; Marketing u. Vertrieb; Marketing-Instrument; Online-Marketing; Shitstorm; Social Media; Social Media Manager; Social Web; Soziale Medien; Soziale Netzwerke; Strategie; Strategie-Entwicklung; TikTok; TikTok-Marketing; Twitter; Web-Entwicklung / Electronic Commerce; Wirtschaft u. Management; X; X-Marketing; YouTube; YouTube-Marketing, Fachschema: Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Internet / Einführung, Lexikon~Internet / Programmierung~Social Media~Social Network~Soziales Netzwerk~Internet~Surfen (Internet), Fachkategorie: Webprogrammierung~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 175, Höhe: 27, Gewicht: 764, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind die Vorteile des A/B-Testings für die Optimierung von Online-Marketing-Kampagnen?
A/B-Testing ermöglicht es, verschiedene Varianten einer Kampagne zu testen und diejenige mit der besten Leistung zu identifizieren. Durch das Testen von unterschiedlichen Elementen wie Überschriften, Call-to-Actions oder Bildern können Conversion-Raten verbessert und Kosten gesenkt werden. Zudem ermöglicht A/B-Testing eine datengestützte Entscheidungsfindung und kontinuierliche Optimierung der Kampagnen. **
-
Was sind die Vorteile von A/B-Testing für die Optimierung von Online-Marketing-Kampagnen?
A/B-Testing ermöglicht es, verschiedene Versionen von Marketing-Kampagnen zu testen und diejenige mit der besten Leistung zu identifizieren. Durch das Testen von verschiedenen Elementen wie Überschriften, Call-to-Actions oder Farbschemata können Unternehmen ihre Kampagnen gezielt optimieren. Dies führt zu einer höheren Konversionsrate, verbessertem ROI und insgesamt effektiveren Marketingstrategien. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Wie kann die Werbeeffizienz in den Bereichen Online-Marketing, traditionelle Werbung und Social-Media-Kampagnen gemessen und verbessert werden?
Die Werbeeffizienz im Online-Marketing kann durch die Messung von Klick- und Konversionsraten, Cost-per-Click und Return on Investment (ROI) verbessert werden. Durch die Analyse von Zielgruppen- und Nutzerverhalten können gezielte Anpassungen vorgenommen werden, um die Effizienz zu steigern. Bei traditioneller Werbung können Effizienz und Wirkung durch Marktforschung, Umfragen und Verkaufszahlen gemessen werden. Durch die Analyse von Kundenfeedback und dem Vergleich mit Wettbewerbern können Verbesserungen vorgenommen werden, um die Werbeeffizienz zu steigern. Die Werbeeffizienz von Social-Media-Kampagnen kann durch die Messung von Engagement-Raten, Reichweite, Klicks und Konversionen verbessert werden. Die Analyse von Nutzerdaten und **
Wie können Unternehmen ihre Online-Marketing-Strategie anpassen, um in den Bereichen Social Media, Suchmaschinenoptimierung und Content-Marketing erfolgreich zu sein?
Unternehmen können ihre Online-Marketing-Strategie anpassen, indem sie regelmäßig relevante und ansprechende Inhalte auf ihren Social-Media-Plattformen teilen, um ihre Zielgruppe zu erreichen und zu engagieren. Zudem sollten sie ihre Suchmaschinenoptimierung verbessern, indem sie hochwertige Inhalte erstellen, die auf relevante Keywords ausgerichtet sind und eine benutzerfreundliche Website mit schneller Ladezeit und mobiler Optimierung bereitstellen. Darüber hinaus können Unternehmen ihre Content-Marketing-Strategie verbessern, indem sie informative und unterhaltsame Inhalte erstellen, die die Bedürfnisse und Interessen ihrer Zielgruppe ansprechen und ihnen einen Mehrwert bieten. Schließlich ist es wichtig, die Ergebnisse regelmäßig zu überwachen und die Strategie entsprechend anzupassen, um sicherzust **
Top-Angebote
Produkte zum Begriff Beachfront-Bakery-A-Malicious:
-
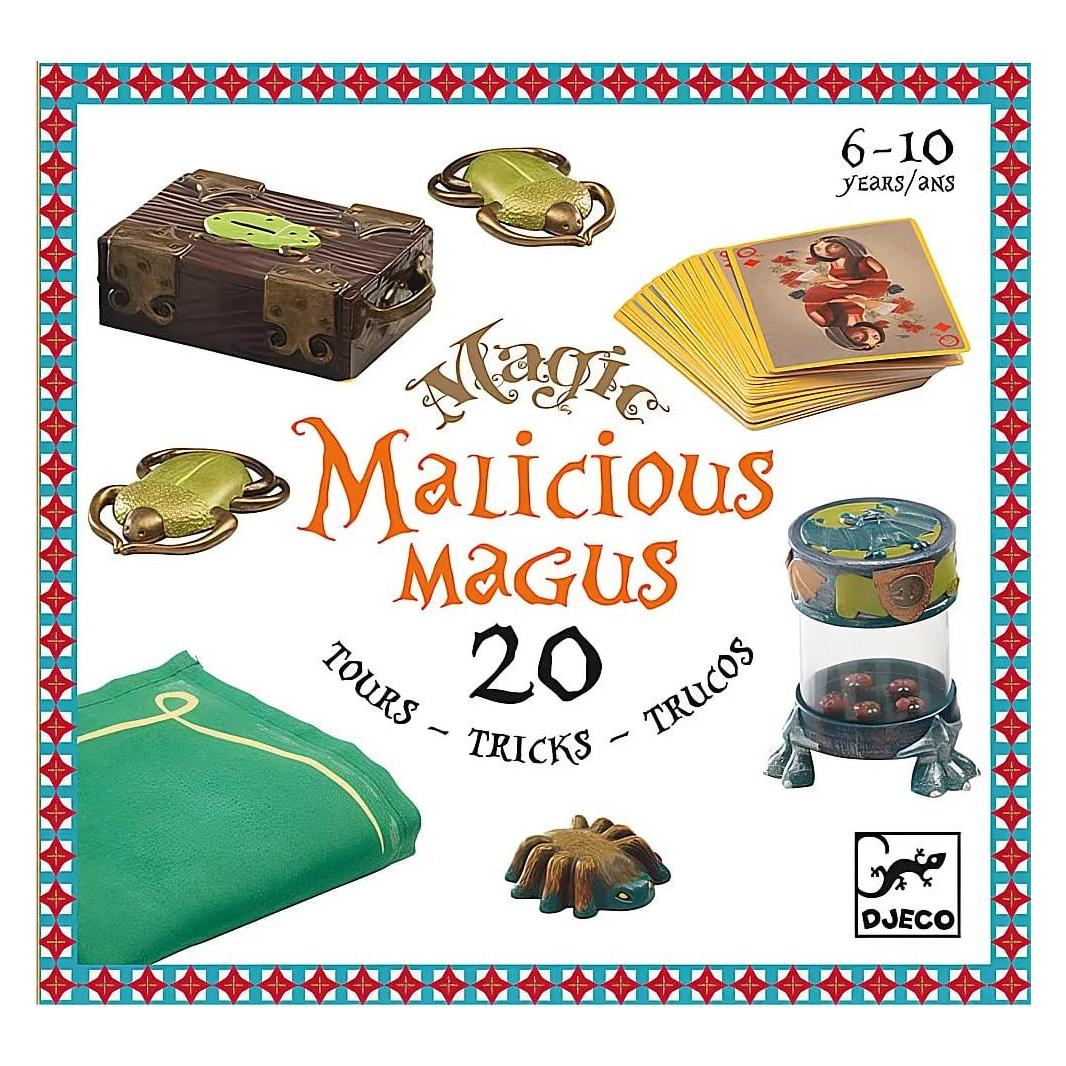
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Bakery Jatta Bakary Daffeh?
Es gibt einige Hinweise darauf, dass Bakery Jatta und Bakary Daffeh dieselbe Person sind. Es gibt Ähnlichkeiten in ihrem Aussehen und ihrer Herkunft, und es gibt auch Berichte, die darauf hindeuten, dass Jatta unter einem anderen Namen nach Deutschland gekommen ist. Allerdings gibt es auch widersprüchliche Informationen und die endgültige Bestätigung dieser Vermutung steht noch aus. **
-
Wer hat Tipps für eine Weiterbildung zum Online Marketing Manager? Welche Social Media Akademie ist empfehlenswert: WBS, Comcave oder Alfatraining?
Es gibt viele Möglichkeiten, sich zum Online Marketing Manager weiterzubilden. Neben den genannten Akademien bieten auch andere renommierte Institutionen wie die IHK oder die DMA (Deutsche Marketing Akademie) entsprechende Kurse an. Es ist ratsam, die Angebote der verschiedenen Akademien zu vergleichen und sich über die Inhalte, Referenten und Erfahrungen anderer Teilnehmer zu informieren, um die für einen persönlich passende Akademie zu finden. **
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind die Vorteile des A/B-Testings für die Optimierung von Online-Marketing-Kampagnen?
A/B-Testing ermöglicht es, verschiedene Varianten einer Kampagne zu testen und diejenige mit der besten Leistung zu identifizieren. Durch das Testen von unterschiedlichen Elementen wie Überschriften, Call-to-Actions oder Bildern können Conversion-Raten verbessert und Kosten gesenkt werden. Zudem ermöglicht A/B-Testing eine datengestützte Entscheidungsfindung und kontinuierliche Optimierung der Kampagnen. **
Ähnliche Suchbegriffe für Beachfront-Bakery-A-Malicious
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pflüger, Gero: Social-Media-Marketing für DummiesSocial-Media-Marketing für Dummies , Mit Social Media in die Herzen Ihrer Kunden Kein Zweifel: Über soziale Medien erreichen Sie Ihre Kunden authentisch und persönlich. Allerdings ist die Komplexität von Social-Media-Marketing hoch und die Gefahr groß, Zeit und Geld zu verpulvern. Dieses Buch gibt Ihnen einen einfachen Leitfaden an die Hand, mit dem Sie erfolgreich im Social Web werden. Profitieren Sie von der Erfahrung des Autors: Gero Pflüger zeigt Ihnen, wie Sie Ihren Wunschkunden finden, Ihre Ziele definieren, eine Marketingstrategie passend zu Ihren Ressourcen planen, Ihren Erfolg messen und Ihren Arbeitseinsatz optimieren. Sie erfahren Wie Sie eine Social-Media-Strategie entwickeln Wie Sie die richtigen Plattformen auswählen Warum Sie keine Follower und Interaktionen kaufen sollten Wie Sie richtig auf Social-Media-Krisen reagieren , Sport-Stoßdämpfer > Sportfederung , Auflage: 2. vollst. überarb. und erweitert Auflage, Erscheinungsjahr: 20240214, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Pflüger, Gero, Auflage: 24002, Auflage/Ausgabe: 2. vollst. überarb. und erweitert Auflage, Seitenzahl/Blattzahl: 424, Themenüberschrift: COMPUTERS / Electronic Commerce (see also headings under BUSINESS & ECONOMICS / E-Commerce) D99, Keyword: Community Manager; Digitales Marketing; Facebook; Facebook-Marketing; Influencer; Influencer-Marketing; Informatik; Instagram; Instagram-Marketing; Marketing u. Vertrieb; Marketing-Instrument; Online-Marketing; Shitstorm; Social Media; Social Media Manager; Social Web; Soziale Medien; Soziale Netzwerke; Strategie; Strategie-Entwicklung; TikTok; TikTok-Marketing; Twitter; Web-Entwicklung / Electronic Commerce; Wirtschaft u. Management; X; X-Marketing; YouTube; YouTube-Marketing, Fachschema: Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce~Internet / Einführung, Lexikon~Internet / Programmierung~Social Media~Social Network~Soziales Netzwerk~Internet~Surfen (Internet), Fachkategorie: Webprogrammierung~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 175, Höhe: 27, Gewicht: 764, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
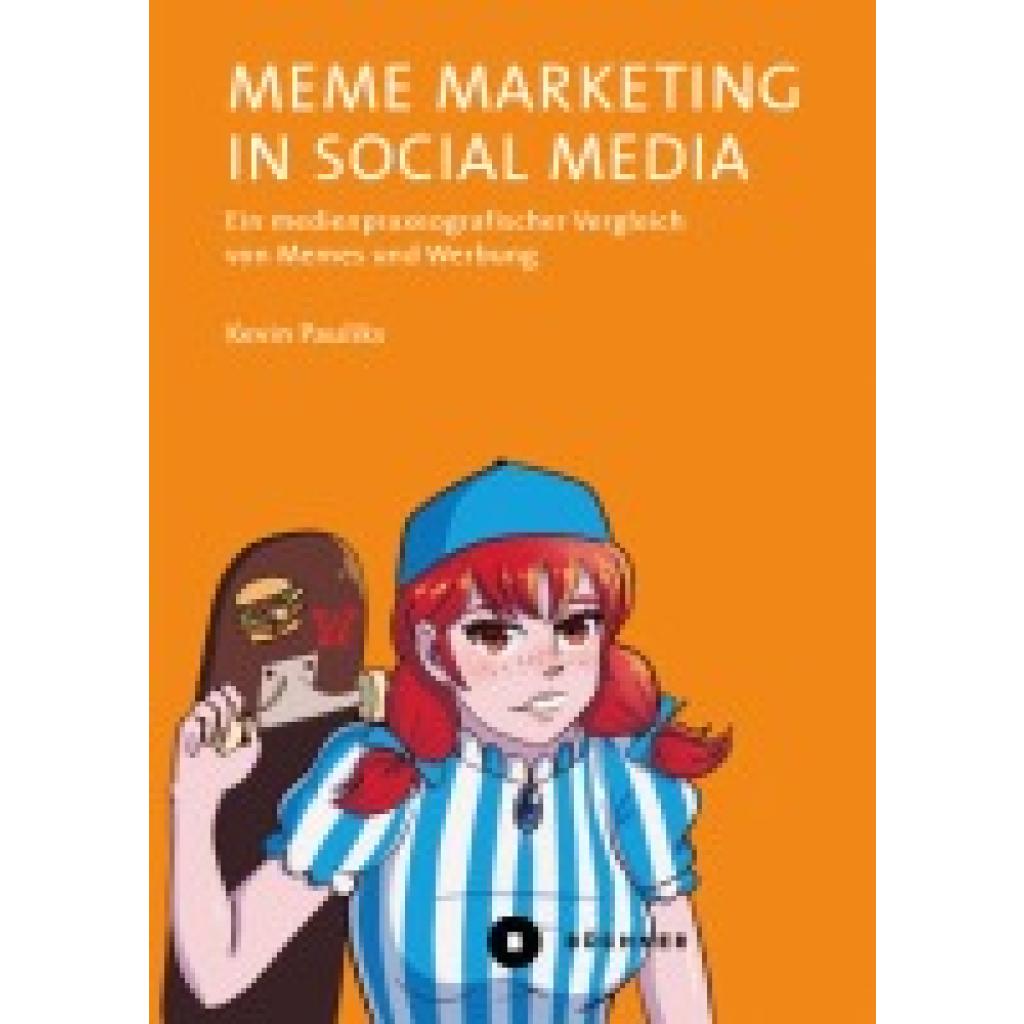
Pauliks, Kevin: Meme Marketing in Social MediaMeme Marketing in Social Media , Meme Marketing ist zu einer gängigen Medienpraxis in der Werbewirtschaft geworden. Viele Unternehmen werben in den Sozialen Medien mit Memes, um Aufmerksamkeit für ihre Marken, Produkte und Dienstleistungen zu generieren sowie zu signalisieren, dass sie zur digitalen Medienkultur dazugehören. Die Verwendung von Memes ist allerdings risikobehaftet. Wenn Werbende nicht über die Medienpraktiken des Memeing Bescheid wissen, besteht die Gefahr, dass sie Memes falsch verwenden und von ihrer Zielgruppe verlacht oder ausgeschlossen werden. Subkulturen auf Plattformen wie Reddit achten penibel darauf, ihre Medienkultur vor Außenstehenden zu schützen. Werbende stehen dort unter Verdacht, Memes nur für Profite auszunutzen. Wie verhält sich nun das anti-kommerzielle Produzieren, Zirkulieren und Rezipieren von Memes in den Sozialen Medien zur visuellen Verwendung von Memes in der Werbung? Diese Frage beantwortet Kevin Pauliks in acht medienpraxeografischen Proben, die den Unterschied von Memeing und Meme Marketing untersuchen und anhand unterschiedlicher Marken wie IKEA, Gucci, Siemens, Sixt aufzeigen, wie Memes in der Werbung verwendet werden. , Kabel, Kabelbäume & Steckverbinder > Audio, Kommunikation & Navigation , Erscheinungsjahr: 202407, Produktform: Kartoniert, Autoren: Pauliks, Kevin, Seitenzahl/Blattzahl: 319, Keyword: Branded Content; Cartoons; Corporate Meme; Instagram; Markenrecht; Marketing; McLuhan; Medien; Medienphilosophie; Meme-Marketing; Memes; Online-Marketing; Praxeologie; Social Media; Urheberrecht; Werbung; WhatsApp, Fachschema: Internet / Politik, Gesellschaft~Medientheorie~Medienwissenschaft~Werbung~Absatz / Marketing~Marketing~Vermarktung~Electronic Marketing - Online-Marketing~Marketing / Electronic Commerce, Fachkategorie: Medienwissenschaften: Werbung und Gesellschaft~Werbung~Online-Marketing~Marketing for change / Cause-related marketing, Warengruppe: HC/Medienwissenschaften/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 201, Breite: 137, Höhe: 25, Gewicht: 455, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile von A/B-Testing für die Optimierung von Online-Marketing-Kampagnen?
A/B-Testing ermöglicht es, verschiedene Versionen von Marketing-Kampagnen zu testen und diejenige mit der besten Leistung zu identifizieren. Durch das Testen von verschiedenen Elementen wie Überschriften, Call-to-Actions oder Farbschemata können Unternehmen ihre Kampagnen gezielt optimieren. Dies führt zu einer höheren Konversionsrate, verbessertem ROI und insgesamt effektiveren Marketingstrategien. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Wie kann die Werbeeffizienz in den Bereichen Online-Marketing, traditionelle Werbung und Social-Media-Kampagnen gemessen und verbessert werden?
Die Werbeeffizienz im Online-Marketing kann durch die Messung von Klick- und Konversionsraten, Cost-per-Click und Return on Investment (ROI) verbessert werden. Durch die Analyse von Zielgruppen- und Nutzerverhalten können gezielte Anpassungen vorgenommen werden, um die Effizienz zu steigern. Bei traditioneller Werbung können Effizienz und Wirkung durch Marktforschung, Umfragen und Verkaufszahlen gemessen werden. Durch die Analyse von Kundenfeedback und dem Vergleich mit Wettbewerbern können Verbesserungen vorgenommen werden, um die Werbeeffizienz zu steigern. Die Werbeeffizienz von Social-Media-Kampagnen kann durch die Messung von Engagement-Raten, Reichweite, Klicks und Konversionen verbessert werden. Die Analyse von Nutzerdaten und **
-
Wie können Unternehmen ihre Online-Marketing-Strategie anpassen, um in den Bereichen Social Media, Suchmaschinenoptimierung und Content-Marketing erfolgreich zu sein?
Unternehmen können ihre Online-Marketing-Strategie anpassen, indem sie regelmäßig relevante und ansprechende Inhalte auf ihren Social-Media-Plattformen teilen, um ihre Zielgruppe zu erreichen und zu engagieren. Zudem sollten sie ihre Suchmaschinenoptimierung verbessern, indem sie hochwertige Inhalte erstellen, die auf relevante Keywords ausgerichtet sind und eine benutzerfreundliche Website mit schneller Ladezeit und mobiler Optimierung bereitstellen. Darüber hinaus können Unternehmen ihre Content-Marketing-Strategie verbessern, indem sie informative und unterhaltsame Inhalte erstellen, die die Bedürfnisse und Interessen ihrer Zielgruppe ansprechen und ihnen einen Mehrwert bieten. Schließlich ist es wichtig, die Ergebnisse regelmäßig zu überwachen und die Strategie entsprechend anzupassen, um sicherzust **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.